Stabilizācija un orķestrēšana
InDoorka ražošanas infrastruktūra
InDoorka organizē pasākumus un pārdod biļetes tiešsaistē. Tā aizmugursistēma var avarēt, ja ievade ir slikta, attēli un pieteikšanās tika sabojāti aiz starpniekservera, un katrai laidienai bija nepieciešamas aptuveni 20 minūtes manuāla servera darba.
Es pastiprināju aizmugursistēmu, lai kļūdas tiktu apstrādātas, nevis avārijas, fiksēta multivide un sesiju apstrāde, un manuālās laidienus aizstāju ar automatizētu konveijeru.
Izlaidumi aizņem apmēram 90 sekundes pēc viena koda nospiešanas, serveris neatklāj nevienu publisko ienākošo portu, un nepareizi veidoti pieprasījumi vairs nezaudē pakalpojumu.
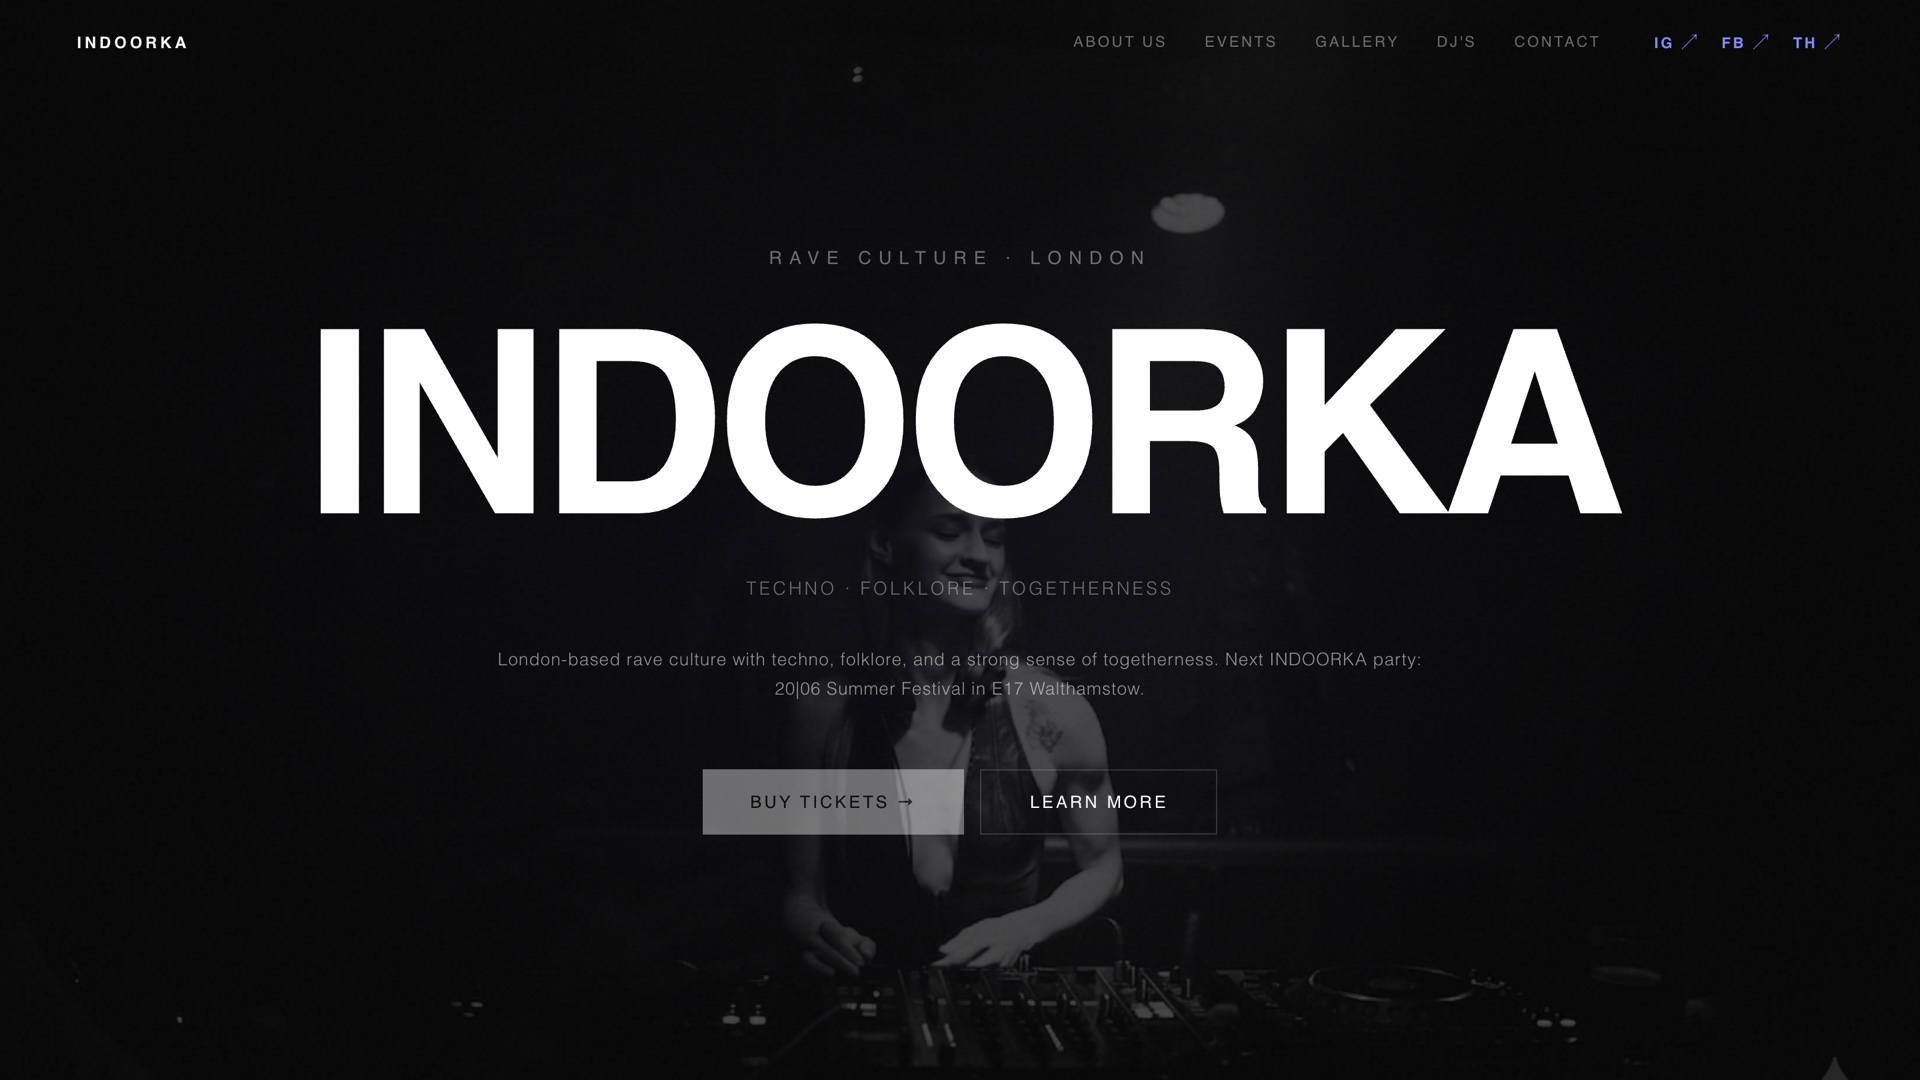
InDoorka ir augstākās kvalitātes pasākumu vadības un rezidentu talantu platforma, ko nodrošina augstas veiktspējas platforma Rust / Actix-web aizmugures API un redakcija Next.js / TypeScript frontend.
CMS aptver dīdžejus, pasākumus, biļetes, preces, norises vietas, atsauksmes un analīzi. Mans darbs bija vērsts uz ražošanas datu slāņa stabilizāciju, Actix verifikācijas dzinēju pārstrukturēšanu, sesijas sīkfailu nodrošināšanu aiz reversajiem starpniekserveriem un spēcīgas sistēmas ieviešanu. nulles porta CI/CD arhitektūra izmantojot Cloudflare tuneļus, Traefik, Docker un GitHub darbības.
Nestabila aizmugursistēmas integritāte
Nepareizi veidota ievade var izraisīt Actix tīmekļa verifikācijas ceļu paniku, nevis atgriezt kontrolētas HTTP kļūdu atbildes, tādējādi pakļaujot pakalpojumu neparedzētām avārijām.
Salauzti klienta puses aktīvi
Multivides cauruļvadi atsaucās uz iekšējām Docker tīkla atrašanās vietām, nevis pareiziem publiskajiem ceļiem, izraisot līdzekļu piegādes kļūmes dažādās vidēs.
Sesiju zaudējumi aiz starpniekserveriem
Drošo sesiju sīkfailiem bija nepieciešama pareiza konfigurācija, kad pieprasījumi tika nosūtīti caur HTTPS reversā starpniekservera infrastruktūru, kā rezultātā tika pārtrauktas sesijas.
Manuāla VPS orķestrēšana
Izvietošana bija atkarīga no manuālām VPS darbībām, palielinot konfigurācijas novirzes risku un liekot publiski atklātu SSH/HTTP infrastruktūru.
Pārveidotas autentifikācijas un verifikācijas plūsmas, aizstājot force-unwrap() modeļus ar drošu Result<T, E> izplatīšanu, tāpēc Actix-web atgriež kontrolētas HTTP statusa atbildes, nevis avārijas.
Ieviesta precīza SQL migrācija un sinhronizēti lietojumprogrammu varianti ar stingriem PostgreSQL uzskaitījumiem, lai novērstu nederīgu ierakstu serializāciju vai saglabāšanu.
Standartizēta sabiedrisko mediju apstrāde, izmantojot dinamisku priekšgala utilītu solveMediaUrl, kas atdala publiski pieejamus maršrutus no iekšējā Docker tīkla.
Pareizi atrisināti multivides ceļi izstrādes un ražošanas vidēs, novēršot iekšējo Docker tīkla adrešu noplūdi publiskajās atbildēs.
Konfigurētas Actix tīmekļa sesijas drošai sīkfailu darbībai aiz HTTPS reversajiem starpniekserveriem — tostarp cookie_secure(true) un atbilstoša SameSite apstrāde.
Sensitīva konfigurācija, sesijas noslēpumi, kešatmiņas akreditācijas dati un izvietošanas konfigurācija ir pārvietoti aizsargātos vides mainīgajos — nekad nav atklāti priekšgala slānī.
Konfigurēts pašmitināts GitHub Actions palaidējs VPS, lai izvadītu izvietošanas darbus, izmantojot Cloudflare tuneli, noņemot nevajadzīgos publiski pieejamos SSH/HTTP portus.
Izveidotas uz YAML balstītas izvietošanas darbplūsmas, kas aptver atkarības pārbaudes, iznīcināšanu, būvējumus, Next.js savrupo izvadi, Docker slāņa nomaiņu, DB migrāciju un ražošanas izvietošanu.
Ir ideja projektam?
Pastāstiet man, ko jūs mēģināt sasniegt. Jums nav jāzina, kura tehnoloģija jums ir nepieciešama: es palīdzēšu definēt tehnisko pieeju, darbības jomu, laika grafiku un izmaksas pirms izstrādes sākuma.
- E-PASTS // info@artursdev.co.uk
- TĀLRUNIS // 07460 162893
- VĒLATIES APRUNĀTIES? // Rakstiet, lai vienotos par zvanu
- LINKEDIN // aradionovs ↗
- ATRODOS // Bārneta, Ziemeļlondona, Lielbritānija. Darbs ar klientiem jebkurā vietā.