Стабилизация и организация
Производственная инфраструктура InDoorka
InDoorka проводит мероприятия и продает билеты онлайн. Его серверная часть могла выйти из строя из-за неправильного ввода, изображения и логины ломались за прокси-сервером, а каждый выпуск требовал около 20 минут ручной работы на сервере.
Я укрепил серверную часть, чтобы ошибки обрабатывались вместо сбоев, исправил обработку мультимедиа и сеансов и заменил ручные выпуски автоматическим конвейером.
Релиз занимает около 90 секунд после одной отправки кода, сервер не предоставляет общедоступные входящие порты, а некорректные запросы больше не приводят к отключению службы.
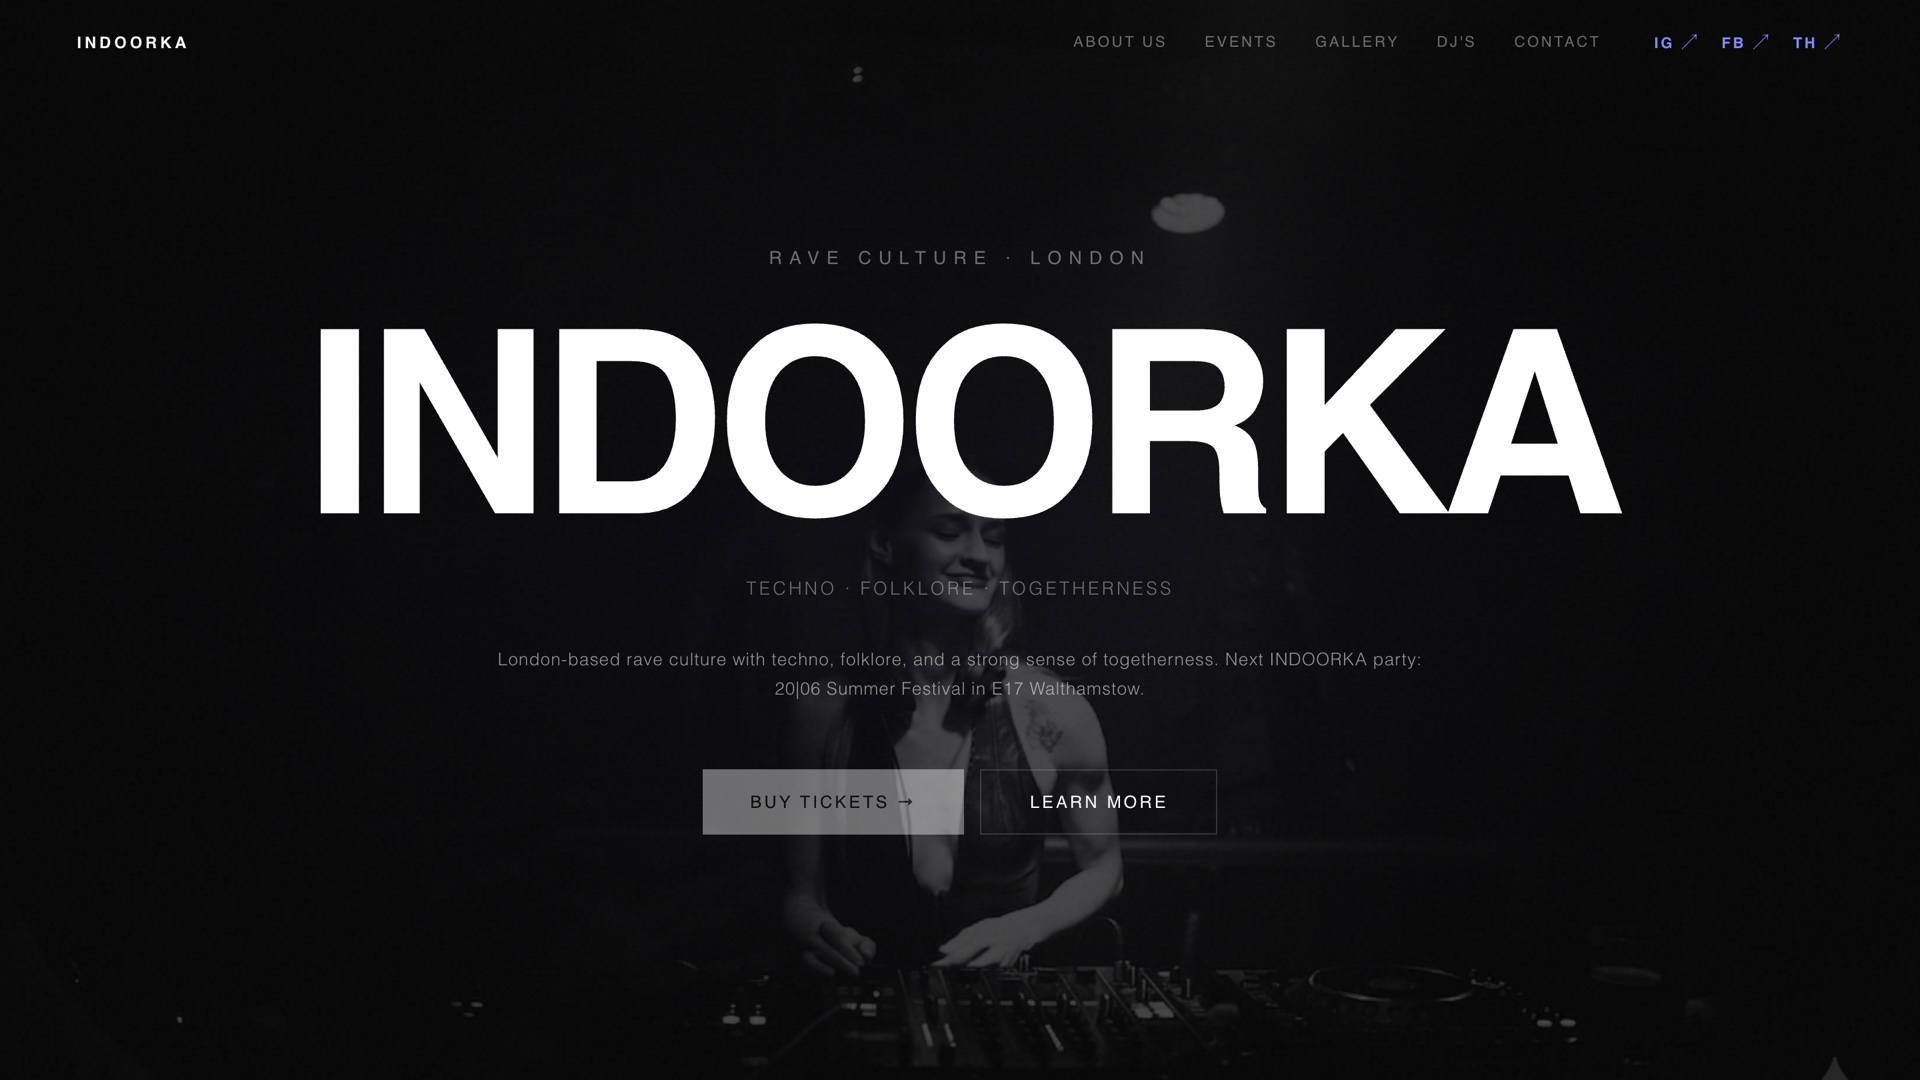
InDoorka — это платформа премиум-класса для организации мероприятий и привлечения талантов, основанная на высокопроизводительном Rust / Actix-веб серверный API и редакционная статья Next.js/ТипСкрипт внешний интерфейс.
CMS охватывает диджеев, мероприятия, билеты, товары, места проведения, отзывы и аналитику. Моя работа была сосредоточена на стабилизации уровня производственных данных, рефакторинге механизмов проверки Actix, защите сеансовых файлов cookie с помощью обратных прокси-серверов и внедрении надежного архитектура CI/CD с нулевым портом используя Cloudflare Tunnels, Traefik, Docker и GitHub Actions.
Нестабильная целостность серверной части
Неверные входные данные могут привести к панике путей проверки Actix-web вместо возврата контролируемых ответов об ошибках HTTP, что подвергает службу неожиданным сбоям.
Сломанные клиентские активы
Медиа-конвейеры ссылались на внутренние местоположения сети Docker вместо правильных общедоступных путей, что приводило к сбоям в доставке ресурсов в разных средах.
Потери сеансов за прокси
Файлы cookie безопасного сеанса требовали правильной настройки, когда запросы проходили через инфраструктуру обратного прокси-сервера HTTPS, что приводило к прерыванию сеансов.
Ручная оркестровка VPS
Развертывания зависели от ручных операций VPS, что увеличивало риск отклонения конфигурации и требовало ненужной общедоступной инфраструктуры SSH/HTTP.
Переработаны потоки аутентификации и проверки, заменены шаблоны Force-unwrap() безопасным распространением Result<T, E>, поэтому Actix-web возвращает контролируемые ответы о состоянии HTTP вместо сбоя.
Реализованы точные миграции SQL и синхронизированы варианты приложений со строгими перечислениями PostgreSQL, чтобы предотвратить сериализацию или сохранение недействительных записей.
Стандартизированная обработка общедоступных носителей с помощью динамической интерфейсной утилитыsolveMediaUrl, отделяющая общедоступные маршруты от внутренней сети Docker.
Правильно определены пути мультимедиа в средах разработки и производства, что исключает утечку внутренних сетевых адресов Docker в публичные ответы.
Настроены сеансы Actix-web для безопасного поведения файлов cookie за обратными прокси-серверами HTTPS, включая cookie_secure(true) и соответствующую обработку SameSite.
Конфиденциальная конфигурация, секреты сеанса, учетные данные кэша и конфигурация развертывания перемещены в переменные защищенной среды, которые никогда не раскрываются на внешнем уровне.
Настроил автономный исполнитель GitHub Actions на VPS для выполнения исходящих заданий развертывания через Cloudflare Tunnel, удалив ненужные общедоступные порты SSH/HTTP.
Созданы рабочие процессы развертывания на основе YAML, охватывающие проверки зависимостей, анализ, сборки, автономный вывод Next.js, замену слоев Docker, миграцию БД и производственное развертывание.
Есть идея проекта?
Расскажи мне, чего ты пытаешься достичь. Вам не нужно знать, какая технология вам нужна: я помогу определить технический подход, объем, сроки и стоимость до начала разработки.
- ЭЛЕКТРОННАЯ ПОЧТА // info@artursdev.co.uk
- ТЕЛЕФОН // 07460 162893
- ПРЕДПОЧИТАЕТЕ ОБСУДИТЬ ГОЛОСОМ? // Напишите, чтобы договориться о звонке
- ЛИНКЕДИН // арадионовы ↗
- МЕСТОПОЛОЖЕНИЕ // Барнет, Северный Лондон, Великобритания. Работа с клиентами где угодно.